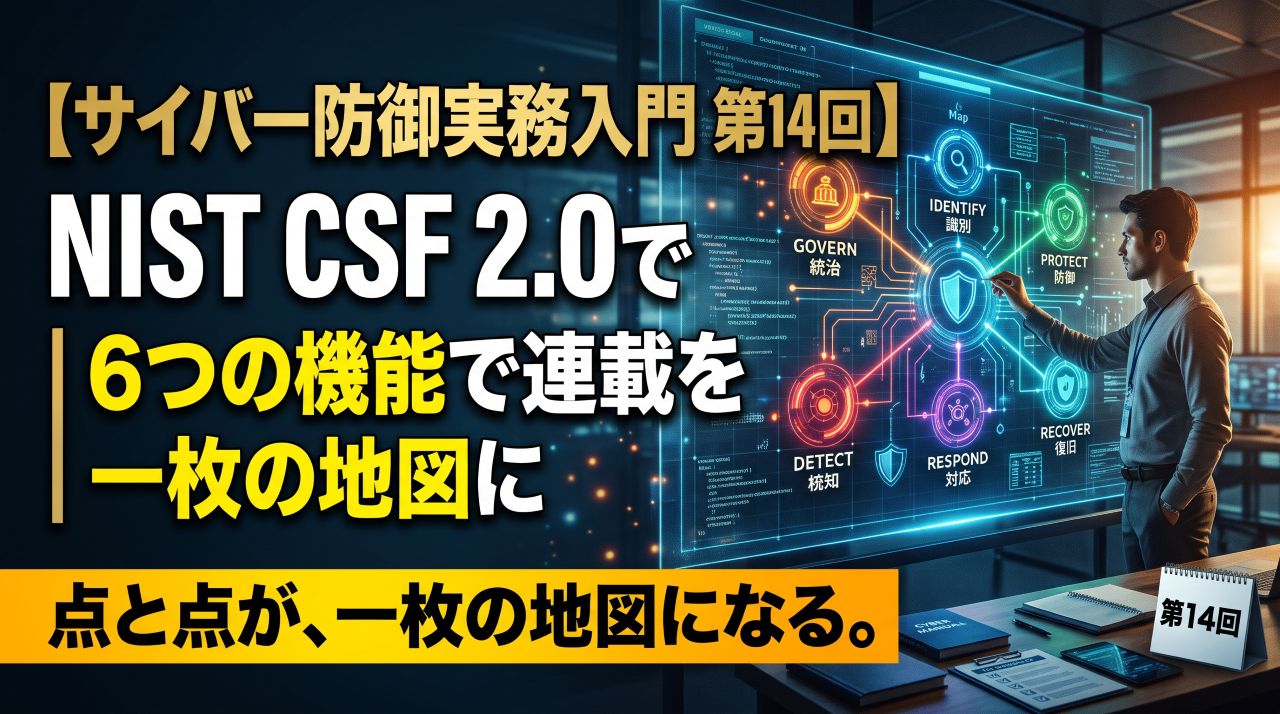
連載【サイバー防御実務入門】第14回
今回のゴール
- 「フレームワーク」が何のためにあるのかを理解する
- NIST CSF 2.0の6つの機能を、自分の言葉で説明できる
- 連載で学んだことを、6つの機能の「地図」に当てはめる
- 家庭版のセルフチェックで、自分の守りの強い所・弱い所を見つける
はじめに:バラバラの知識を、一枚の地図に
第0回から第13回まで、攻撃の現状、基本の考え方、アカウントやパソコン、家庭のネットワーク、詐欺、バックアップ、ログ、監視、脆弱性、インシデント対応と、たくさんのことを学んできました。
ただ、正直に言うと、書いている私自身、少し頭の中が散らかってきました。「多要素認証とバックアップは、守りの中でどういう関係なのか」「自分の守りは、全体として足りているのか」。一つひとつは分かっても、全体が見えにくくなってきたのです。
そこで役に立つのが「フレームワーク」です。今回は、第0回で少しだけ紹介したNISTのサイバーセキュリティフレームワーク(CSF)2.0を使って、連載全体を一枚の地図にまとめます。
1. フレームワークとは「抜け漏れを防ぐ枠組み」
フレームワークとは、取り組むべきことを整理して並べた「枠組み」のことです。家の防災で言えば、「備える・気づく・逃げる・助け合う・立て直す」といった項目のチェックリストのようなものです。
枠組みがあると、次のような良いことがあります。
- 抜け漏れに気づける:「防ぐ」ばかり頑張って「戻す」準備を忘れていた、といった偏りが見える。
- 共通の言葉で話せる:経営者、担当者、取引先、専門家が、同じ物差しで話し合える。
- 優先順位をつけやすい:今どこが弱く、どこから手をつけるべきかを考えやすい。
NISTのCSFは、もともと米国の重要インフラ向けに2014年に作られましたが、今では規模や業種を問わず、世界中の組織で参考にされています。2024年2月に公開された第2.0版では、対象をあらゆる組織に広げ、新しく「統治」という機能が加わりました。IPAなどが日本語訳も公開しています。
2. CSF 2.0の6つの機能
CSF 2.0は、サイバーセキュリティの取り組みを6つの「機能」に分けています。公式の図では、「統治」を真ん中に置き、その周りを残りの5つが囲む形で描かれています。それにならって図にしてみました。
| 機能 | 問いかけ | 具体的には |
|---|---|---|
| 統治 | 誰が、どんな方針で守るのか? | 方針や役割を決める、リスクの考え方を決める、取引先や委託先も含めて管理する |
| 識別 | 何を守るのか?どこが危ないのか? | 機器やデータを把握する、リスクを評価する |
| 防御 | どうやって防ぐのか? | 本人確認、更新、教育、データの保護、バックアップを取る |
| 検知 | どうやって気づくのか? | 監視する、ログを分析する |
| 対応 | 起きたら、どう動くのか? | 封じ込める、調べる、報告・連絡する |
| 復旧 | どうやって元に戻すのか? | バックアップから戻す、業務を再開する、関係者に伝える |
第2.0版で加わった「統治」は、ほかの5つを方向づける役割を持っています。どんなに良い対策も、「誰がやるのか」「どこまでやるのか」「お金と時間をどれだけかけるのか」が決まっていなければ続きません。IPAの10大脅威(組織向け)で2位だった「サプライチェーンや委託先を狙った攻撃」への備え、つまり取引先や委託先のセキュリティまで目を配ることも、この「統治」に含まれています。セキュリティは技術担当だけの仕事ではなく、経営の仕事だというメッセージだと感じました。
3. 連載をCSF 2.0の地図に当てはめる
では、ここまでの連載を6つの機能に当てはめてみます。
| 機能 | 連載の回 | 学んだこと |
|---|---|---|
| 統治 | 第0回、第13回、第14回 | 連載の「お約束」、役割と連絡先を決める、フレームワークで全体を管理する |
| 識別 | 第1回、第2回、第3回、第4回、第12回 | 攻撃の現状、情報資産とリスク、攻撃の流れ、ネットワークの仕組み、脆弱性の把握と評価 |
| 防御 | 第5回、第6回、第7回、第8回、第9回 | 多要素認証とパスキー、更新とサポート期限、ルーターとIoT、詐欺へのルール、バックアップを取る |
| 検知 | 第10回、第11回 | ログを読む、SOC・SIEM・EDR、誤検知と見逃し |
| 対応 | 第8回、第13回 | だまされたときの対処、止める・残す・伝える、CSIRT |
| 復旧 | 第9回、第13回 | バックアップから戻す、復元テスト、振り返り |
※一つの回が複数の機能にまたがることもあります。当てはめ方は筆者による整理です。
こうして並べてみると、連載の前半は「識別」と「防御」、後半は「検知」「対応」「復旧」に重心が移ってきたことが分かります。第0回で書いた「防ぐだけでなく、気づき、対応し、元に戻すまでがサイバー防御」という言葉が、ようやく実感として分かった気がします。
第3回で「攻撃者は鎖をすべてつなげなければならない」と学びました。実は、守る側の6つの機能もまた鎖のようなものです。攻撃者は、守りの一番弱い機能を探します。「防御」がどれほど固くても、「復旧」の準備がなければ、ランサムウェアの脅しに屈するしかありません。「検知」がなければ、侵入されたことに何か月も気づかないかもしれません。だからこそ、6つをバランスよく備えることが、攻撃者に「割に合わない相手だ」と思わせる一番の方法なのです。
4. 「プロファイル」:今の姿と目標の姿を比べる
CSF 2.0には、「プロファイル」という考え方があります。
- 現在のプロファイル:今、自分(自社)はどこまでできているか。
- 目標のプロファイル:どこまでできるようになりたいか。
この2つを比べて、その差(ギャップ)を埋める計画を立てるのです。全部を最高レベルにする必要はありません。第2回で学んだように、リスクの大きさに合わせて、自分にとって必要な目標を決めることが大切です。
また、CSF 2.0には、取り組みの成熟度を4段階で表す「ティア」という考え方もあります。「その場しのぎ」から「状況に合わせて改善し続ける」まで、自分たちの取り組み方がどの段階にあるかを振り返る目安です。
CSFは、「何をすべきか」は示しますが、「どうやってやるか」までは決めていません。具体的な方法は、組織の規模や状況に合わせて選ぶ必要があります。日本の中小企業向けには、IPAの「中小企業の情報セキュリティ対策ガイドライン」(2026年3月に第4.0版)のように、より具体的な手順を示した資料もあります。地図(CSF)と道案内(ガイドライン)を組み合わせて使うイメージです。
5. やってみよう:家庭版セルフチェック
CSF 2.0の考え方を借りて、家庭版のセルフチェック表を作ってみました。各項目について、できている=○、一部できている=△、できていない=×をつけてみてください。これが、あなたの家の「現在のプロファイル」です。
| 機能 | チェック項目 | 関連回 | ○△× |
|---|---|---|---|
| 統治 | 家族で「怪しいメール・電話のルール」や合言葉を決めている | 第8回 | ( ) |
| 統治 | 家庭版の「もしものときの手順書」がある | 第13回 | ( ) |
| 識別 | 大切なアカウントや機器を書き出した「情報資産リスト」がある | 第2回 | ( ) |
| 識別 | ルーターや機器の機種名とサポート期限を把握している | 第7・12回 | ( ) |
| 防御 | 大切なアカウントに多要素認証かパスキーを設定している | 第5回 | ( ) |
| 防御 | パスワードを使い回していない | 第5回 | ( ) |
| 防御 | パソコン・スマホ・ルーターの自動更新がオンになっている | 第6・7回 | ( ) |
| 防御 | 大切なデータのバックアップを、3-2-1ルールに近い形で取っている | 第9回 | ( ) |
| 検知 | ログイン通知や利用通知をオンにしている | 第3・11回 | ( ) |
| 検知 | ときどきアカウントのログイン履歴を確認している | 第10回 | ( ) |
| 対応 | カード会社・銀行・#9110・188の連絡先をすぐ出せる | 第8・13回 | ( ) |
| 復旧 | バックアップから実際にファイルを戻せることを確かめた | 第9回 | ( ) |
チェックが終わったら、次のように「目標のプロファイル」を決めてみましょう。
- ×が多い機能を探す:そこが、あなたの家の守りの「一番弱い輪」です。
- 今月中に○にしたい項目を2つだけ選ぶ:欲張らず、できそうなものから。
- 3か月後にもう一度チェックする:○が増えていれば、守りが着実に強くなっています。
私の場合、連載を書きながら実践してきた「防御」は○が増えていましたが、「統治」と「復旧」に×や△が残りがちでした。ルールや手順書を作ること、実際に戻せるか試すことは、つい後回しになってしまうようです。皆さんの結果はいかがでしたか。
用語メモ
- フレームワーク
- 取り組むべきことを整理して並べた枠組み。抜け漏れを防ぎ、共通の言葉で話せるようにする。
- NIST CSF 2.0
- 米国NISTのサイバーセキュリティフレームワーク第2.0版。2024年2月公開。6つの機能で取り組みを整理する。
- 統治(Govern)
- 方針・役割・リスクの考え方を決め、ほかの5つの機能を方向づける機能。第2.0版で追加。
- プロファイル
- 取り組みの「現在の姿」と「目標の姿」を表したもの。その差を埋める計画に使う。
- ティア
- 取り組みの成熟度を4段階で表す目安。
- サプライチェーン
- 取引先や委託先など、製品やサービスに関わる組織のつながり。そこを経由した攻撃も増えている。
まとめと、今日からできること
- フレームワークは、取り組みの抜け漏れを防ぎ、共通の言葉で話すための枠組み。
- NIST CSF 2.0は、統治・識別・防御・検知・対応・復旧の6つの機能で守りを整理する。
- 「統治」が真ん中にあり、セキュリティは経営の仕事でもある。
- 守りも鎖。一番弱い機能を見つけて、バランスよく備える。
- 「現在」と「目標」を比べるプロファイルの考え方は、家庭でも使える。
- 家庭版セルフチェックをつける:12項目、5分ほどでできます。
- 一番×の多い機能から、2項目だけ改善する:関連する回を読み返しながら取り組みましょう。
- 3か月後の日付をカレンダーに入れる:「セキュリティ点検の日」として、もう一度チェックしましょう。
メール、写真、文書、そして仕事の道具。私たちの大切なデータの多くは、今や「クラウド」にあります。クラウドで守るのは誰の責任なのか、設定ミスや権限の与えすぎといった落とし穴、そして共有リンクの見直し方を学びます。
参考資料
- NIST「The NIST Cybersecurity Framework (CSF) 2.0」(2024年2月)
https://www.nist.gov/cyberframework - IPA「中小企業の情報セキュリティ対策ガイドライン」(第4.0版、2026年3月公開)
https://www.ipa.go.jp/security/guide/sme/about.html - IPA「情報セキュリティ10大脅威 2026」
https://www.ipa.go.jp/security/10threats/10threats2026.html
※本記事は2026年11月時点の情報をもとに作成しています。